Domain flirten-live.de kaufen?
Wir ziehen mit dem Projekt
flirten-live.de um.
Sind Sie am Kauf der Domain
flirten-live.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain flirten-live.de kaufen?
Was bedeutet Live Stream?
Was bedeutet Live Stream? Ein Live-Stream ist eine Echtzeitübertragung von Audio- und Videomaterial über das Internet. Dabei können Zuschauer das Geschehen live verfolgen, ohne dass eine vorherige Aufzeichnung nötig ist. Live-Streams werden häufig für Konzerte, Sportveranstaltungen, Videospiele oder auch Webinare genutzt. Durch die Interaktivität können Zuschauer oft auch in Echtzeit mit dem Streamer oder anderen Zuschauern kommunizieren. **
Wie funktioniert der Live Stream?
Der Live-Stream funktioniert, indem Audio- und Videoinhalte in Echtzeit über das Internet übertragen werden. Dafür wird eine Kamera oder ein Mikrofon verwendet, um das Geschehen live aufzunehmen. Diese Daten werden dann an einen Server gesendet, der sie wiederum an die Zuschauer verteilt. Die Zuschauer können den Live-Stream über ihre Geräte wie Computer, Smartphones oder Tablets ansehen, indem sie die entsprechende Website oder App aufrufen. Während des Live-Streams können die Zuschauer in Echtzeit mit dem Inhalt interagieren, z.B. durch Kommentare oder Likes. **


Ähnliche Suchbegriffe für Stream-Feeds
Top-Angebote
Produkte zum Begriff Stream-Feeds:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Crimeware IOCKaspersky Threat Data Feeds – Crimeware IOC: Effektiver Schutz vor Cyberkriminalität In der heutigen digitalen Welt sind Unternehmen und Organisationen zunehmend Bedrohungen durch Cyberkriminalität ausgesetzt. Um diesen Gefahren proaktiv zu begegnen, bietet Kaspersky mit seinen Threat Data Feeds – insbesondere dem Crimeware IOC (Indicators of Compromise) Feed – eine leistungsstarke Lösung zur Erkennung und Abwehr von Schadsoftware und kriminellen Aktivitäten. Was sind Kaspersky Threat Data Feeds? Kaspersky Threat Data Feeds sind kontinuierlich aktualisierte Datenströme, die Informationen über bekannte Bedrohungen, bösartige IP-Adressen, URLs, Dateihashes und andere Indikatoren liefern. Diese Feeds können in bestehende Sicherheitssysteme wie SIEM (Security Information and Event Management), SOAR (Security Orchestration, Automation and Response) und Threat Intelligence Plattformen integriert werden, um die Erkennung und Reaktion auf Bedrohungen zu verbessern. :contentReference[oaicite:0]{index=0} Was ist der Crimeware IOC Feed? Der Crimeware IOC Feed von Kaspersky konzentriert sich speziell auf Indikatoren, die mit krimineller Malware und deren Infrastruktur in Verbindung stehen. Er liefert detaillierte Informationen über: Malware-Samples: Hashes und andere Identifikatoren von Schadsoftware, die in kriminellen Kampagnen eingesetzt wird. Command-and-Control (C&C) Server: IP-Adressen und Domains, die von Angreifern zur Steuerung von Malware verwendet werden. Phishing-Websites: URLs und Domains, die für Phishing-Angriffe genutzt werden. Botnet-Infrastrukturen: Informationen über Netzwerke infizierter Geräte, die für kriminelle Zwecke missbraucht werden. Vorteile der Integration des Crimeware IOC Feeds Die Einbindung des Kaspersky Crimeware IOC Feeds in Ihre Sicherheitsinfrastruktur bietet zahlreiche Vorteile: Frühzeitige Erkennung: Schnelles Identifizieren von Bedrohungen, bevor sie Schaden anrichten können. Reduzierung von False Positives: Durch präzise und verifizierte Daten werden Fehlalarme minimiert. Automatisierte Reaktionen: Integration in SIEM- und SOAR-Systeme ermöglicht automatisierte Abwehrmaßnahmen. Aktuelle Bedrohungsinformationen: Ständige Aktualisierung der Feeds gewährleistet Schutz vor neuesten Bedrohungen. Integration in bestehende Systeme Kaspersky Threat Data Feeds sind so konzipiert, dass sie nahtlos in verschiedene Sicherheitslösungen integriert werden können. Sie unterstützen gängige Formate wie JSON, OpenIOC, CSV und STIX, was die Implementierung erleichtert. Zudem bietet Kaspersky mit CyberTrace eine Plattform, die den Abgleich eingehender Ereignisse mit den Threat Data Feeds effizient gestaltet und Benachrichtigungen über erkannte Bedrohungen an das SIEM-System sendet.35985,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - APT IOCKaspersky Threat Data Feeds – APT IOC In der heutigen digitalen Landschaft stellen Advanced Persistent Threats (APTs) eine der schwerwiegendsten Bedrohungen für Unternehmen und Organisationen dar. APTs sind zielgerichtete und oft langanhaltende Cyberangriffe, die von hochentwickelten Bedrohungsakteuren ausgeführt werden. Diese Angriffe zielen darauf ab, in Netzwerke einzudringen und wertvolle Informationen über lange Zeiträume hinweg zu exfiltrieren. Um Unternehmen bei der frühzeitigen Erkennung und Abwehr solcher Bedrohungen zu unterstützen, bietet Kaspersky mit den **Threat Data Feeds – APT IOC** eine spezialisierte Lösung. Diese Datenfeeds liefern kontinuierlich aktualisierte Informationen über Indikatoren für Kompromittierungen (Indicators of Compromise, IOCs), die mit APTs in Verbindung stehen, und ermöglichen es Unternehmen, ihre Abwehrmaßnahmen proaktiv zu verbessern. Überblick über Kaspersky Threat Data Feeds – APT IOC Die Kaspersky Threat Data Feeds – APT IOC bieten Unternehmen eine umfassende Datenbank mit Indikatoren für Kompromittierungen (IOCs), die auf Advanced Persistent Threats (APT) hinweisen. Diese Datenfeeds umfassen Informationen über verdächtige IP-Adressen, Domains, URLs, Hashes und andere Indikatoren, die bei der Identifizierung von APTs helfen. Die regelmäßige Aktualisierung und Erweiterung dieser Daten sorgt dafür, dass Unternehmen stets über die neuesten Bedrohungen informiert sind und ihre IT-Sicherheitsmaßnahmen anpassen können. Hauptfunktionen Umfassende APT-Daten: Bereitstellung kontinuierlich aktualisierter Informationen über IOCs, die mit APT-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um Unternehmen stets die neuesten Informationen über APT-Bedrohungen zu liefern. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Threat Intelligence-Plattformen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von APT-Bedrohungen durch die Identifizierung von IOCs, die mit APT-Angreifern assoziiert sind. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Unterstützung bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – APT IOC sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht, sodass Unternehmen ihre Sicherheitsarchitekturen flexibel anpassen können. Anwendungsfälle für Kaspersky Threat Data Feeds – APT IOC Erkennung und Abwehr von gezielten Angriffen: Unternehmen können potenzielle APT-Bedrohungen frühzeitig identifizieren und Maßnahmen zur Abwehr ergreifen. Unterstützung bei der Bedrohungsanalyse: Sicherheitsteams erhalten detaillierte Informationen über verdächtige Aktivitäten und können fundierte Entscheidungen treffen. Optimierung der IT-Sicherheitsstrategie: Mit präzisen Bedrohungsdaten können Unternehmen ihre Abwehrstrategien proaktiv verbessern. Industrie 4.0 und industrielle Steuerungssysteme: In sensiblen industriellen Umgebungen unterstützt der APT IOC-Feed dabei, gezielte Angriffe auf kritische Infrastrukturen zu erkennen und abzuwehren.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
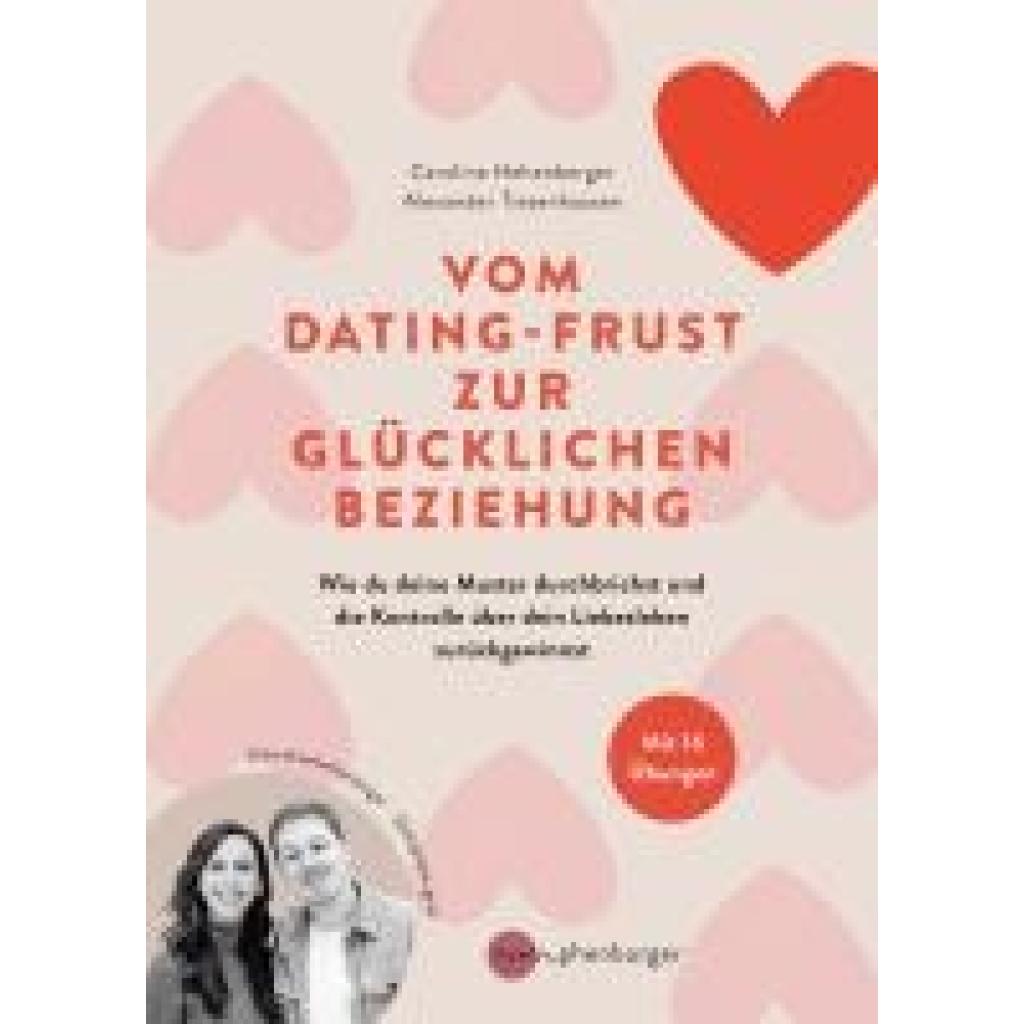
Hehenberger, Caroline: Vom Dating-Frust zur glücklichen BeziehungVom Dating-Frust zur glücklichen Beziehung , Wie wir unsere Muster durchbrechen und die Kontrolle über unser Liebesleben zurückgewinnen , > , Erscheinungsjahr: 20240819, Produktform: Kartoniert, Autoren: Hehenberger, Caroline~Tiesenhausen, Alexander, Seitenzahl/Blattzahl: 140, Keyword: Amor; Beziehung; Bumble; Dating; Dating-App; Flirten; Hinge; Liebe; Liebesglück; Liebesleben; Online Dating; Partnerschaft; Partnersuche; Selbstakzeptanz; Selbstliebe; Selbstreflexion; Tinder, Fachschema: Depression (psychologisch)~Psychische Erkrankung / Depression~Alleinsein - Einsam~Sex~Sexualität~Paar (Partner)~Partnerschaft (zwischenmenschlich)~Achtsamkeit, Fachkategorie: Umgang mit / Ratgeber zu Vereinsamung, Einsamkeit~Ratgeber: Sex und Sexualität~Ratgeber: Partnerschaft und Ehe~Ratgeber: Single~Achtsamkeit~Körper und Geist: Gedanken & Methoden, Warengruppe: HC/Esoterik/Anthroposophie/Allgemeines, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 206, Breite: 148, Höhe: 16, Gewicht: 352, Produktform: Klappenbroschur, Genre: Sachbuch/Ratgeber,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was kostet ein Live Stream?
Die Kosten für einen Live-Stream können je nach Anbieter und den gewünschten Funktionen stark variieren. Es gibt kostenlose Plattformen wie YouTube oder Facebook, auf denen man Live-Streams ohne zusätzliche Kosten erstellen kann. Für professionellere und umfangreichere Live-Streams können jedoch Kosten für Equipment, Software, Hosting und eventuell auch für die Dienstleistungen eines Streaming-Anbieters anfallen. Diese Kosten können von einigen hundert bis zu mehreren tausend Euro pro Veranstaltung reichen, abhängig von der Qualität und den Anforderungen des Live-Streams. Es ist wichtig, im Voraus zu planen und zu budgetieren, um sicherzustellen, dass die Kosten im Rahmen bleiben. **
-
Ist ProSieben Live Stream kostenlos?
Ist ProSieben Live Stream kostenlos? Ja, ProSieben bietet einen kostenlosen Live Stream auf ihrer Website an, auf dem man das Programm live verfolgen kann. Man muss sich lediglich kostenlos registrieren, um den Stream nutzen zu können. Es gibt auch die Möglichkeit, kostenpflichtige Premium-Dienste zu abonnieren, um zusätzliche Funktionen und Inhalte freizuschalten. Insgesamt ist der Live Stream von ProSieben jedoch kostenlos verfügbar und eine gute Möglichkeit, das Programm auch unterwegs zu verfolgen. **
-
Wie funktioniert Instagram Live Stream?
Wie funktioniert Instagram Live Stream? **
-
Warum ruckelt mein Live Stream?
Dein Live-Stream könnte ruckeln, weil die Internetverbindung nicht stabil genug ist. Überprüfe deine Internetgeschwindigkeit, um sicherzustellen, dass sie ausreicht, um den Stream flüssig wiederzugeben. Es könnte auch sein, dass dein Gerät nicht genügend Leistung hat, um den Stream ohne Unterbrechungen abzuspielen. Schließe alle anderen Programme, die im Hintergrund laufen, um die Leistung zu verbessern. Außerdem könnte die Streaming-Plattform, auf der du den Stream ansiehst, überlastet sein, was zu Verzögerungen führen kann. Versuche es zu einem anderen Zeitpunkt erneut oder wähle eine alternative Plattform. Zuletzt könnte es auch an der Qualitätseinstellung des Streams liegen - möglicherweise ist die Auflösung zu hoch für deine Internetverbindung. Reduziere die Qualitätseinstellungen, um eine reibungslosere Wiedergabe zu erreichen. **

Wie funktioniert YouTube Live Stream?
YouTube Live Stream ermöglicht es Nutzern, live Videos zu übertragen und mit ihrem Publikum in Echtzeit zu interagieren. Um einen Live-Stream zu starten, muss der Nutzer zunächst ein Konto bei YouTube haben und die erforderliche Ausrüstung wie eine Kamera und ein Mikrofon besitzen. Anschließend kann der Nutzer über die YouTube-Plattform einen Live-Stream planen und starten. Während des Live-Streams können Zuschauer Kommentare hinterlassen und der Streamer kann direkt darauf reagieren. Nach dem Ende des Live-Streams wird das Video automatisch als normales Video auf dem Kanal des Nutzers gespeichert. **
Was bedeutet "live stream 4"?
"Live Stream 4" bezieht sich wahrscheinlich auf den vierten Teil einer Serie von Live-Streams oder auf den vierten Live-Stream einer bestimmten Veranstaltung. Es könnte bedeuten, dass es bereits drei vorherige Live-Streams gab und dies der vierte ist. **
Top-Angebote
Produkte zum Begriff Stream-Feeds:
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Mobile ThreatKaspersky Threat Data Feeds – Mobile Threat In der heutigen digitalen Ära sind mobile Geräte unverzichtbare Werkzeuge für Unternehmen und Privatpersonen. Mit der zunehmenden Nutzung von Smartphones und Tablets steigt jedoch auch die Anzahl und Komplexität mobiler Bedrohungen. Cyberkriminelle entwickeln kontinuierlich neue Methoden, um mobile Plattformen anzugreifen, sei es durch Malware, Phishing oder andere schädliche Aktivitäten. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Mobile Threat** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenzielle Bedrohungen für mobile Geräte frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Mobile Threat Die **Kaspersky Threat Data Feeds – Mobile Threat** liefern kontinuierlich aktualisierte Informationen über Bedrohungen, die speziell auf mobile Plattformen abzielen. Diese Datenfeeds umfassen Details zu schädlichen URLs, verdächtigen IP-Adressen, bösartigen Anwendungen und anderen relevanten Indikatoren, die mit mobilen Bedrohungen in Verbindung stehen. Durch die Integration dieser Daten in bestehende Sicherheitsinfrastrukturen können Unternehmen ihre Abwehrmechanismen stärken und mobile Geräte effektiv schützen. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Informationen über schädliche URLs, IP-Adressen und Anwendungen, die mobile Geräte gefährden können. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten mobilen Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Mobile Device Management (MDM)-Lösungen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf mobile Geräte abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Mobile Threat** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Anwendungsfälle für Kaspersky Threat Data Feeds – Mobile Threat Schutz vor mobiler Malware: Erkennung und Blockierung von Anwendungen, die mobile Geräte infizieren könnten. Abwehr von Phishing-Angriffen: Identifizierung und Blockierung von Phishing-Websites, die auf mobile Nutzer abzielen. Verhinderung von Datenlecks: Schutz vor Anwendungen und Websites, die darauf abzielen, sensible Daten von mobilen Geräten zu stehlen.35185,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Crimeware IOCKaspersky Threat Data Feeds – Crimeware IOC: Effektiver Schutz vor Cyberkriminalität In der heutigen digitalen Welt sind Unternehmen und Organisationen zunehmend Bedrohungen durch Cyberkriminalität ausgesetzt. Um diesen Gefahren proaktiv zu begegnen, bietet Kaspersky mit seinen Threat Data Feeds – insbesondere dem Crimeware IOC (Indicators of Compromise) Feed – eine leistungsstarke Lösung zur Erkennung und Abwehr von Schadsoftware und kriminellen Aktivitäten. Was sind Kaspersky Threat Data Feeds? Kaspersky Threat Data Feeds sind kontinuierlich aktualisierte Datenströme, die Informationen über bekannte Bedrohungen, bösartige IP-Adressen, URLs, Dateihashes und andere Indikatoren liefern. Diese Feeds können in bestehende Sicherheitssysteme wie SIEM (Security Information and Event Management), SOAR (Security Orchestration, Automation and Response) und Threat Intelligence Plattformen integriert werden, um die Erkennung und Reaktion auf Bedrohungen zu verbessern. :contentReference[oaicite:0]{index=0} Was ist der Crimeware IOC Feed? Der Crimeware IOC Feed von Kaspersky konzentriert sich speziell auf Indikatoren, die mit krimineller Malware und deren Infrastruktur in Verbindung stehen. Er liefert detaillierte Informationen über: Malware-Samples: Hashes und andere Identifikatoren von Schadsoftware, die in kriminellen Kampagnen eingesetzt wird. Command-and-Control (C&C) Server: IP-Adressen und Domains, die von Angreifern zur Steuerung von Malware verwendet werden. Phishing-Websites: URLs und Domains, die für Phishing-Angriffe genutzt werden. Botnet-Infrastrukturen: Informationen über Netzwerke infizierter Geräte, die für kriminelle Zwecke missbraucht werden. Vorteile der Integration des Crimeware IOC Feeds Die Einbindung des Kaspersky Crimeware IOC Feeds in Ihre Sicherheitsinfrastruktur bietet zahlreiche Vorteile: Frühzeitige Erkennung: Schnelles Identifizieren von Bedrohungen, bevor sie Schaden anrichten können. Reduzierung von False Positives: Durch präzise und verifizierte Daten werden Fehlalarme minimiert. Automatisierte Reaktionen: Integration in SIEM- und SOAR-Systeme ermöglicht automatisierte Abwehrmaßnahmen. Aktuelle Bedrohungsinformationen: Ständige Aktualisierung der Feeds gewährleistet Schutz vor neuesten Bedrohungen. Integration in bestehende Systeme Kaspersky Threat Data Feeds sind so konzipiert, dass sie nahtlos in verschiedene Sicherheitslösungen integriert werden können. Sie unterstützen gängige Formate wie JSON, OpenIOC, CSV und STIX, was die Implementierung erleichtert. Zudem bietet Kaspersky mit CyberTrace eine Plattform, die den Abgleich eingehender Ereignisse mit den Threat Data Feeds effizient gestaltet und Benachrichtigungen über erkannte Bedrohungen an das SIEM-System sendet.35985,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Live Stream?
Was bedeutet Live Stream? Ein Live-Stream ist eine Echtzeitübertragung von Audio- und Videomaterial über das Internet. Dabei können Zuschauer das Geschehen live verfolgen, ohne dass eine vorherige Aufzeichnung nötig ist. Live-Streams werden häufig für Konzerte, Sportveranstaltungen, Videospiele oder auch Webinare genutzt. Durch die Interaktivität können Zuschauer oft auch in Echtzeit mit dem Streamer oder anderen Zuschauern kommunizieren. **
-
Wie funktioniert der Live Stream?
Der Live-Stream funktioniert, indem Audio- und Videoinhalte in Echtzeit über das Internet übertragen werden. Dafür wird eine Kamera oder ein Mikrofon verwendet, um das Geschehen live aufzunehmen. Diese Daten werden dann an einen Server gesendet, der sie wiederum an die Zuschauer verteilt. Die Zuschauer können den Live-Stream über ihre Geräte wie Computer, Smartphones oder Tablets ansehen, indem sie die entsprechende Website oder App aufrufen. Während des Live-Streams können die Zuschauer in Echtzeit mit dem Inhalt interagieren, z.B. durch Kommentare oder Likes. **
-
Was kostet ein Live Stream?
Die Kosten für einen Live-Stream können je nach Anbieter und den gewünschten Funktionen stark variieren. Es gibt kostenlose Plattformen wie YouTube oder Facebook, auf denen man Live-Streams ohne zusätzliche Kosten erstellen kann. Für professionellere und umfangreichere Live-Streams können jedoch Kosten für Equipment, Software, Hosting und eventuell auch für die Dienstleistungen eines Streaming-Anbieters anfallen. Diese Kosten können von einigen hundert bis zu mehreren tausend Euro pro Veranstaltung reichen, abhängig von der Qualität und den Anforderungen des Live-Streams. Es ist wichtig, im Voraus zu planen und zu budgetieren, um sicherzustellen, dass die Kosten im Rahmen bleiben. **
-
Ist ProSieben Live Stream kostenlos?
Ist ProSieben Live Stream kostenlos? Ja, ProSieben bietet einen kostenlosen Live Stream auf ihrer Website an, auf dem man das Programm live verfolgen kann. Man muss sich lediglich kostenlos registrieren, um den Stream nutzen zu können. Es gibt auch die Möglichkeit, kostenpflichtige Premium-Dienste zu abonnieren, um zusätzliche Funktionen und Inhalte freizuschalten. Insgesamt ist der Live Stream von ProSieben jedoch kostenlos verfügbar und eine gute Möglichkeit, das Programm auch unterwegs zu verfolgen. **
Ähnliche Suchbegriffe für Stream-Feeds
-
Kaspersky Threat Data Feeds - APT IOCKaspersky Threat Data Feeds – APT IOC In der heutigen digitalen Landschaft stellen Advanced Persistent Threats (APTs) eine der schwerwiegendsten Bedrohungen für Unternehmen und Organisationen dar. APTs sind zielgerichtete und oft langanhaltende Cyberangriffe, die von hochentwickelten Bedrohungsakteuren ausgeführt werden. Diese Angriffe zielen darauf ab, in Netzwerke einzudringen und wertvolle Informationen über lange Zeiträume hinweg zu exfiltrieren. Um Unternehmen bei der frühzeitigen Erkennung und Abwehr solcher Bedrohungen zu unterstützen, bietet Kaspersky mit den **Threat Data Feeds – APT IOC** eine spezialisierte Lösung. Diese Datenfeeds liefern kontinuierlich aktualisierte Informationen über Indikatoren für Kompromittierungen (Indicators of Compromise, IOCs), die mit APTs in Verbindung stehen, und ermöglichen es Unternehmen, ihre Abwehrmaßnahmen proaktiv zu verbessern. Überblick über Kaspersky Threat Data Feeds – APT IOC Die Kaspersky Threat Data Feeds – APT IOC bieten Unternehmen eine umfassende Datenbank mit Indikatoren für Kompromittierungen (IOCs), die auf Advanced Persistent Threats (APT) hinweisen. Diese Datenfeeds umfassen Informationen über verdächtige IP-Adressen, Domains, URLs, Hashes und andere Indikatoren, die bei der Identifizierung von APTs helfen. Die regelmäßige Aktualisierung und Erweiterung dieser Daten sorgt dafür, dass Unternehmen stets über die neuesten Bedrohungen informiert sind und ihre IT-Sicherheitsmaßnahmen anpassen können. Hauptfunktionen Umfassende APT-Daten: Bereitstellung kontinuierlich aktualisierter Informationen über IOCs, die mit APT-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um Unternehmen stets die neuesten Informationen über APT-Bedrohungen zu liefern. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Threat Intelligence-Plattformen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von APT-Bedrohungen durch die Identifizierung von IOCs, die mit APT-Angreifern assoziiert sind. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Unterstützung bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – APT IOC sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht, sodass Unternehmen ihre Sicherheitsarchitekturen flexibel anpassen können. Anwendungsfälle für Kaspersky Threat Data Feeds – APT IOC Erkennung und Abwehr von gezielten Angriffen: Unternehmen können potenzielle APT-Bedrohungen frühzeitig identifizieren und Maßnahmen zur Abwehr ergreifen. Unterstützung bei der Bedrohungsanalyse: Sicherheitsteams erhalten detaillierte Informationen über verdächtige Aktivitäten und können fundierte Entscheidungen treffen. Optimierung der IT-Sicherheitsstrategie: Mit präzisen Bedrohungsdaten können Unternehmen ihre Abwehrstrategien proaktiv verbessern. Industrie 4.0 und industrielle Steuerungssysteme: In sensiblen industriellen Umgebungen unterstützt der APT IOC-Feed dabei, gezielte Angriffe auf kritische Infrastrukturen zu erkennen und abzuwehren.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hehenberger, Caroline: Vom Dating-Frust zur glücklichen BeziehungVom Dating-Frust zur glücklichen Beziehung , Wie wir unsere Muster durchbrechen und die Kontrolle über unser Liebesleben zurückgewinnen , > , Erscheinungsjahr: 20240819, Produktform: Kartoniert, Autoren: Hehenberger, Caroline~Tiesenhausen, Alexander, Seitenzahl/Blattzahl: 140, Keyword: Amor; Beziehung; Bumble; Dating; Dating-App; Flirten; Hinge; Liebe; Liebesglück; Liebesleben; Online Dating; Partnerschaft; Partnersuche; Selbstakzeptanz; Selbstliebe; Selbstreflexion; Tinder, Fachschema: Depression (psychologisch)~Psychische Erkrankung / Depression~Alleinsein - Einsam~Sex~Sexualität~Paar (Partner)~Partnerschaft (zwischenmenschlich)~Achtsamkeit, Fachkategorie: Umgang mit / Ratgeber zu Vereinsamung, Einsamkeit~Ratgeber: Sex und Sexualität~Ratgeber: Partnerschaft und Ehe~Ratgeber: Single~Achtsamkeit~Körper und Geist: Gedanken & Methoden, Warengruppe: HC/Esoterik/Anthroposophie/Allgemeines, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 206, Breite: 148, Höhe: 16, Gewicht: 352, Produktform: Klappenbroschur, Genre: Sachbuch/Ratgeber,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
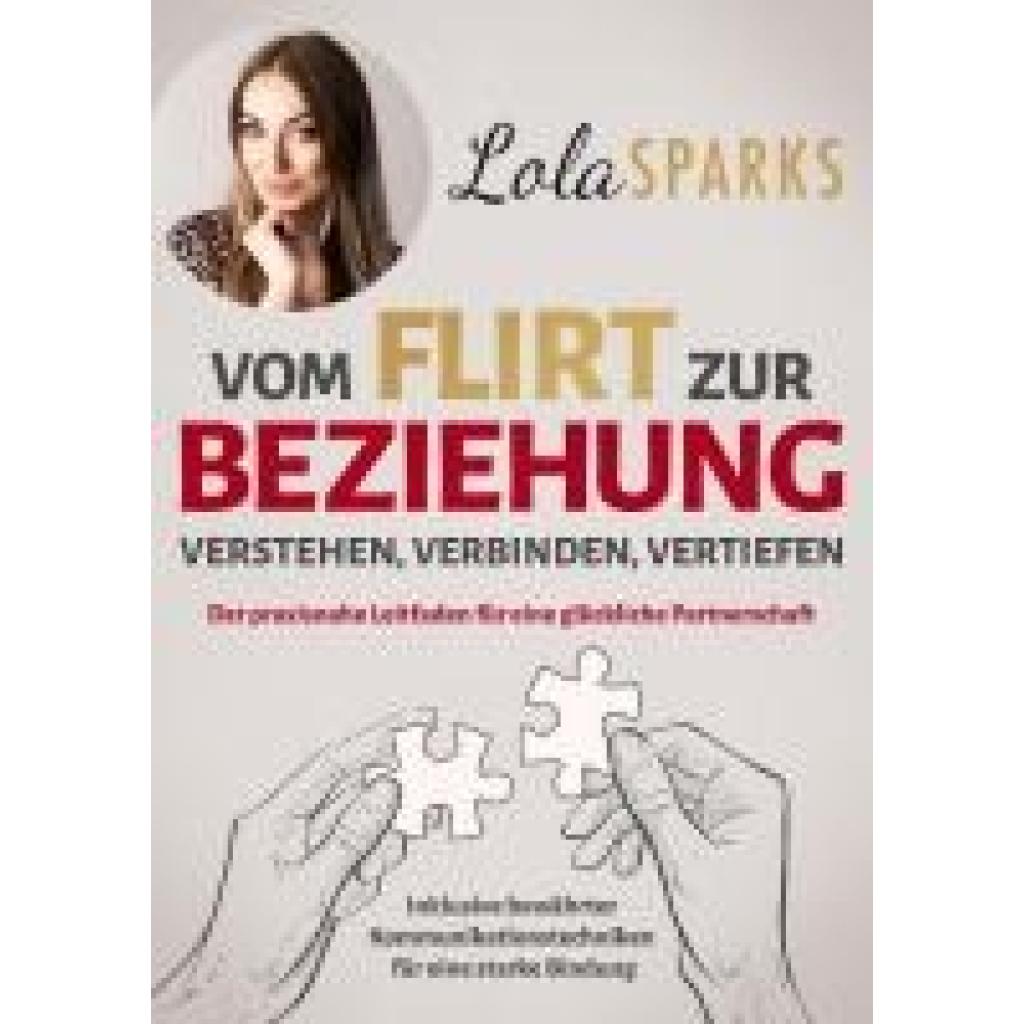
Sparks, Lola: Vom Flirt zur BeziehungVom Flirt zur Beziehung , Verstehen, Verbinden, Vertiefen - Der praxisnahe Leitfaden für eine glückliche Partnerschaft Inklusive bewährter Kommunikationstechniken für eine starke Bindung , Protektorenjacken & -westen > Schutzausrüstung , Erscheinungsjahr: 20240225, Produktform: Kartoniert, Autoren: Sparks, Lola, Seitenzahl/Blattzahl: 155, Keyword: beziehung; beziehungsbuch; beziehungsratgeber; dating; ehe; liebe; love language; partnerschaft; sprachen der liebe, Fachschema: Paar (Partner)~Partnerschaft (zwischenmenschlich), Warengruppe: TB/Partnerschaft, Beziehungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 149, Höhe: 15, Gewicht: 274, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Instagram Live Stream?
Wie funktioniert Instagram Live Stream? **
-
Warum ruckelt mein Live Stream?
Dein Live-Stream könnte ruckeln, weil die Internetverbindung nicht stabil genug ist. Überprüfe deine Internetgeschwindigkeit, um sicherzustellen, dass sie ausreicht, um den Stream flüssig wiederzugeben. Es könnte auch sein, dass dein Gerät nicht genügend Leistung hat, um den Stream ohne Unterbrechungen abzuspielen. Schließe alle anderen Programme, die im Hintergrund laufen, um die Leistung zu verbessern. Außerdem könnte die Streaming-Plattform, auf der du den Stream ansiehst, überlastet sein, was zu Verzögerungen führen kann. Versuche es zu einem anderen Zeitpunkt erneut oder wähle eine alternative Plattform. Zuletzt könnte es auch an der Qualitätseinstellung des Streams liegen - möglicherweise ist die Auflösung zu hoch für deine Internetverbindung. Reduziere die Qualitätseinstellungen, um eine reibungslosere Wiedergabe zu erreichen. **
-
Wie funktioniert YouTube Live Stream?
YouTube Live Stream ermöglicht es Nutzern, live Videos zu übertragen und mit ihrem Publikum in Echtzeit zu interagieren. Um einen Live-Stream zu starten, muss der Nutzer zunächst ein Konto bei YouTube haben und die erforderliche Ausrüstung wie eine Kamera und ein Mikrofon besitzen. Anschließend kann der Nutzer über die YouTube-Plattform einen Live-Stream planen und starten. Während des Live-Streams können Zuschauer Kommentare hinterlassen und der Streamer kann direkt darauf reagieren. Nach dem Ende des Live-Streams wird das Video automatisch als normales Video auf dem Kanal des Nutzers gespeichert. **
-
Was bedeutet "live stream 4"?
"Live Stream 4" bezieht sich wahrscheinlich auf den vierten Teil einer Serie von Live-Streams oder auf den vierten Live-Stream einer bestimmten Veranstaltung. Es könnte bedeuten, dass es bereits drei vorherige Live-Streams gab und dies der vierte ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.